
 2 часов назад
2
Британский онлайн-ритейлер Asos заявил об утечке данных после того, как хакеры разослали пользователям его официального мобильного приложения пуш-уведомления с текстом «ASOS HACKED». Атакующие утверждают, что скомпрометировали инстанс Snowflake компании и похитили данные клиентов.
Представители Asos сообщили, что злоумышленники получили несанкционированный доступ к сторонним платформам, которые компания использует для общения с клиентами. В результате могли пострадать персональные данные пользователей, включая их имена и контактную информацию. При этом, по имеющимся у компании данным, утечка не коснулась паролей от аккаунтов и данных банковских карт.
Первые странные уведомления пользователи начали получать 6 октября 2026 года. В сообщении, разосланном через официальное приложение Asos, говорилось: «ASOS ВЗЛОМАНА. Уважаемые DPO и ИТ-служба ASOS, мы полностью скомпрометировали инстанс Snowflake. Свяжитесь с нами, иначе мы опубликуем данные».
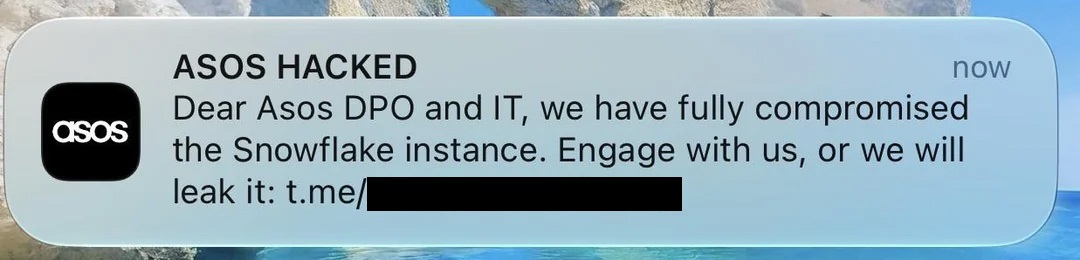
Многие пользователи рассказали на Reddit о получении таких пушей. Судя по количеству сообщений, рассылка могла затронуть значительную часть пользовательской базы приложения.
Ссылка в пуш-уведомлении вела в Telegram-канал злоумышленников, называющих себя Xuanye group. Теперь в приложении Asos отображается официальное предупреждение об инциденте, и в компании просят пользователей игнорировать несанкционированное уведомление, не переходить по ссылке и никак с ней не взаимодействовать.
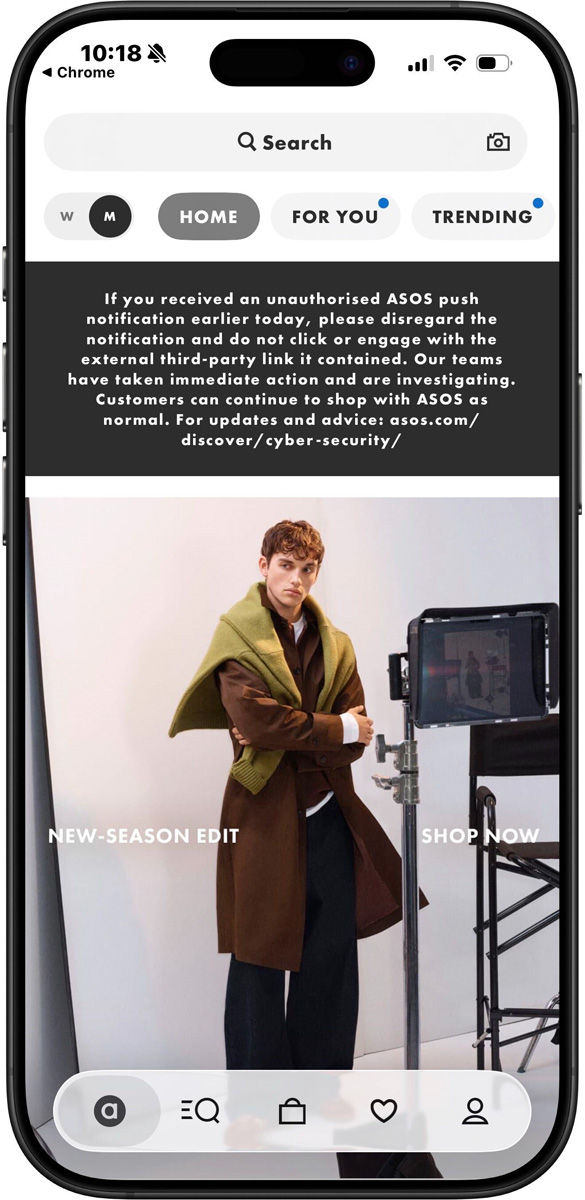
В Telegram участники Xuanye group заявляют, что похитили данные клиентов Asos, однако не уточняют, какие именно сведения оказались у них в руках и сколько пользователей пострадало. По словам злоумышленников, украденные данные хранятся на их сервере, и пока хакеры не намерены предпринимать каких-либо действий с этой информацией.
Позже представители Asos раскрыли изданию BleepingComputer некоторые детали атаки. Как оказалось, атака началась с того, что злоумышленники получили учетные данные одного из сотрудников компании с помощью социальной инженерии. Для этого атакующие выдали себя за некий доверенный контакт и от его имени убедили жертву передать им данные для входа. Затем эти учетные данные использовали для доступа к информации на нескольких сторонних платформах, которые Asos использует в работе.
Также в компании уточнили информации по утечке данных: в руки хакеров попали полные имена клиентов, контактные данные и некоторые неконфиденциальные сведения, связанные с аккаунтами. При этом подчеркивается, что пароли и данные банковских карт атака не затронула.
После обнаружения инцидента злоумышленникам заблокировали доступ к затронутым платформам. Пока расследование случившегося еще продолжается, и к делу привлечены внешние ИБ-специалисты, правоохранительные органы и регуляторы.





 English (US) ·
 Russian (RU) ·