
 5 часов назад
3
В ночь с 11 на 12 октября 2 026 года в сотнях французских супермаркетов начали нагреваться холодильники и морозильные камеры. Киберпреступники перевели системы охлаждения в режим разморозки. По словам прокурора Парижа, температура в некоторых устройствах достигала 50°C, а кое‑где оборудование даже начало загораться. В результате магазинам пришлось утилизировать все свежие и замороженные продукты. Сообщения указывают на то, что проблема затронула оборудование одного из производителей контроллеров для холодильных систем — датской промышленной компании Danfoss.
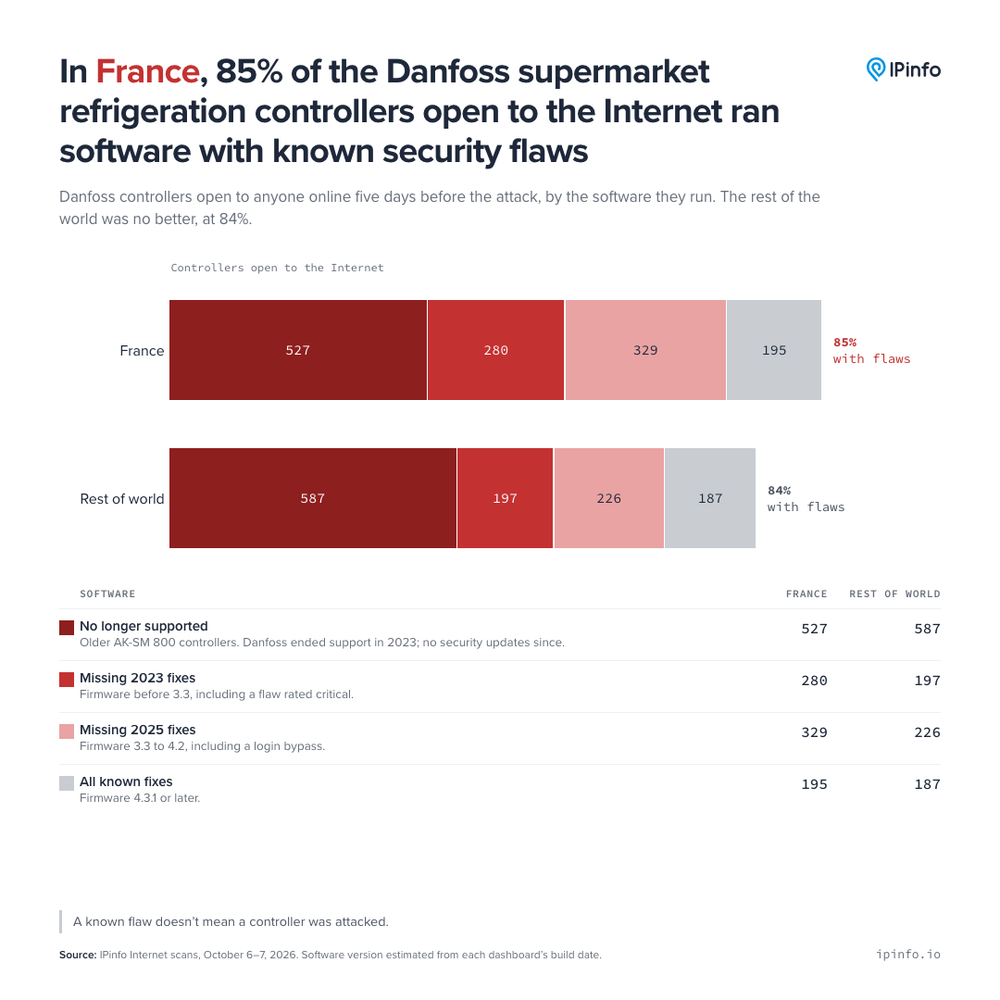
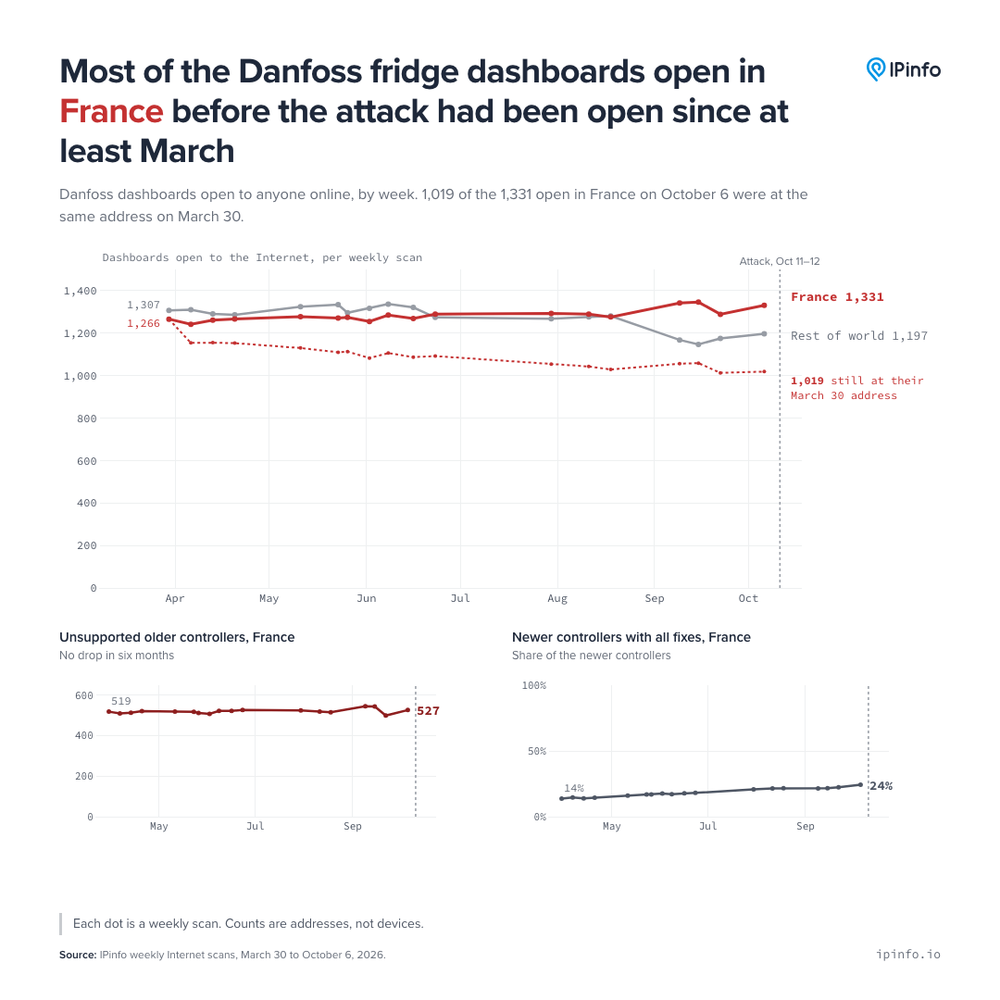
В компании Pinfo проанализировали состояние этих систем до начала атаки. Исследователи выяснили, что 85% устройств работали на программном обеспечении с известными уязвимостями. Сюда входят 527 устаревших контроллеров, которые компания Danfoss больше не поддерживает. Лишь 195 устройств имели все доступные обновления безопасности. При этом большинство систем оставались уязвимыми на протяжении как минимум шести месяцев. Так, 1 019 французских панелей управления были доступны по тем же сетевым адресам ещё 30 марта, а доля полностью обновлённых систем за этот период выросла лишь с 14% до 24%.
Однако Франция не выделялась худшими показателями по установке обновлений: в других странах доля уязвимых систем была примерно такой же (84%). Разница лишь в том, что в стране было гораздо больше таких систем, подключённых к интернету.
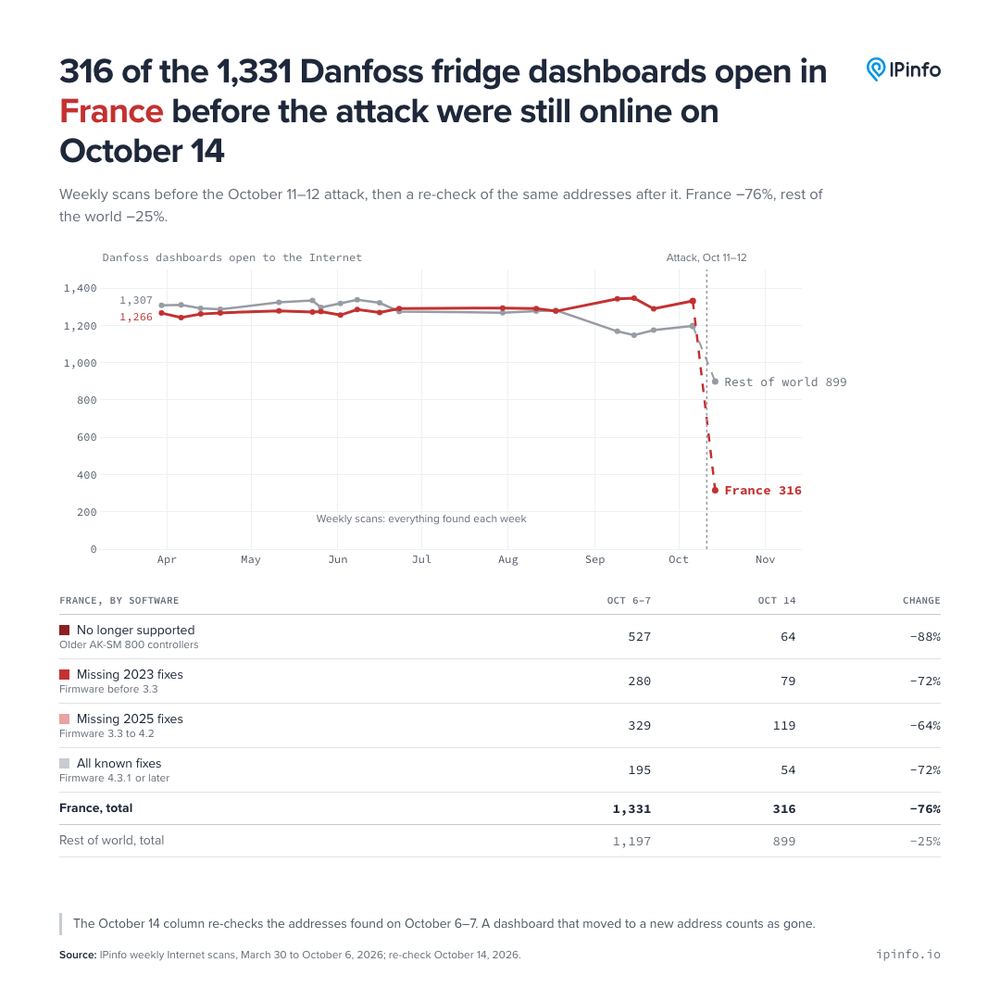
После атаки большинство устройств перестали быть доступными онлайн. По состоянию на 14 октября в сети оставалось 316 из 1 331 установки.
По информации издания Futura‑Sciences, пострадало более 400 магазинов, а сумма ущерба может исчисляться миллионами евро. В компании Carrefour сообщили, что затронуто 80 их магазинов, а у сети Intermarché и Netto, входящие в состав французской группы Les Mousquetaires, пострадали более чем 300 точек. Сеть Monoprix заявила, что инцидент затронул около 5% её магазинов. Французские сети супермаркетов E.Leclerc и Coopérative U также подтвердили факты кибератак. Генеральный директор Coopérative U Доминик Шельшер сообщил радиостанции RTL, что пострадали 80 из 2 000 магазинов сети. Он уточнил, что компания не закупает оборудование напрямую у Danfoss, а использует системы этого производителя, установленные подрядчиками, которые занимаются обслуживанием холодильного оборудования.
В компании Danfoss заявили, что в основном пострадало устаревшее оборудование — в частности, контроллеры моделей AK‑SM 800 и AK‑SC 355. Французское агентство по кибербезопасности (CERT‑FR) подтвердило, что ему известно о многочисленных случаях взлома контроллеров серий AK‑SM и AK‑SC. Оно рекомендовало операторам отключить эти устройства от сети или ограничить к ним доступ. 13 октября ведомство обновило предупреждение, включив в него системы управления XWEB. предназначенные для мониторинга холодильного и морозильного оборудования в магазинах. Согласно предупреждению, кибератаки, вероятно, продолжаются до сих пор. Кто стоит за этими действиями и каким образом злоумышленники получили доступ к системам — пока неизвестно, а прокуратура Парижа начала расследование.
Специалисты CERT‑FR советуют отключить устаревшие контроллеры от общедоступного интернета. Если подрядчику необходим удалённый доступ, его следует предоставлять только через защищённый VPN. Ограничение доступа по IP‑адресам подрядчика — это лишь временная мера, а не полноценное решение проблемы, отмечают в агентстве. Сброса настроек до заводских также недостаточно: если контроллер остаётся открытым для сети и при этом не получает обновлений, он, скорее всего, будет снова взломан. В отношении систем Danfoss в CERT‑FR также рекомендуют обновить прошивку, установить уровень безопасности на значение «Строгий» (Strict) и изменить пароли, установленные по умолчанию.




 English (US) ·
 Russian (RU) ·