
 2 часов назад
7
2 мин
1
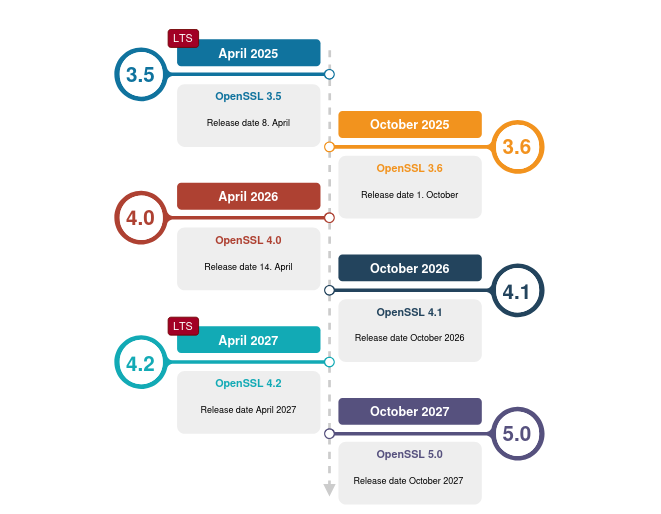
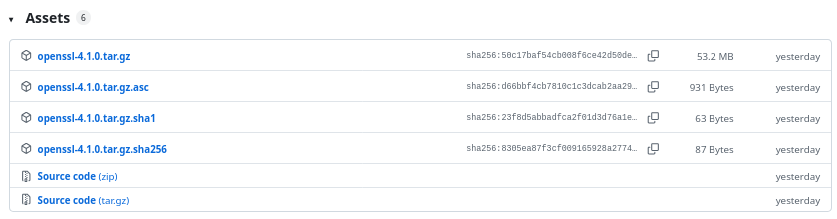
Во второй половине октября 2026 года вышел открытый проект OpenSSL 4.1.0. Криптографическая библиотека поддерживает новые алгоритмы шифрования и работы с ключами, работает с протоколами SSL/TLS на уровне ядра Linux клиента, имеет обновлённый модуль FIPS и получила интеграцию с протоколом управления сертификатами CMP.
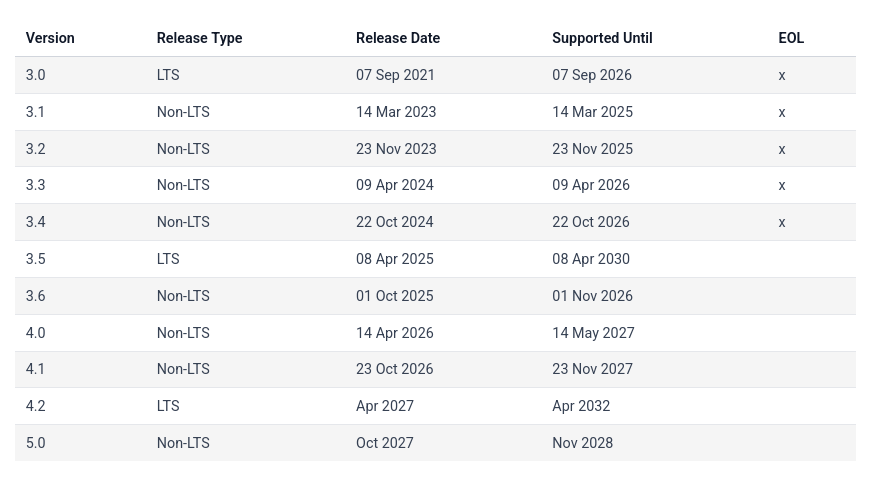
Исходный код проекта написан на C и Perl и распространяется под лицензией Apache 2.0. Выпуск OpenSSL 3.0.0 состоялся в сентябре 2021 года. Релиз OpenSSL 4.0 случился в апреле 2026 года.
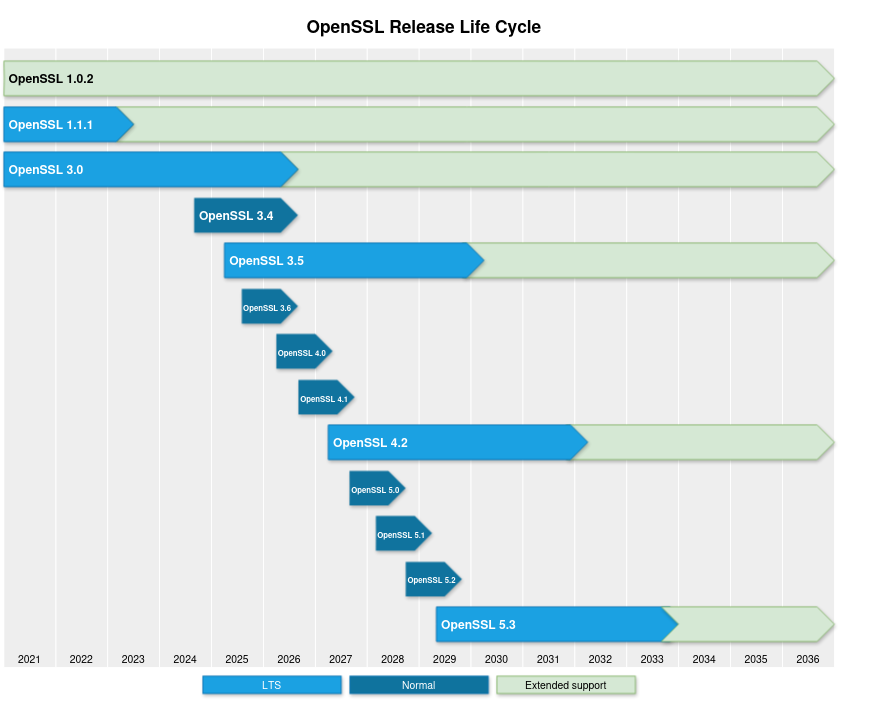
Версия OpenSSL 4.1.0 относится к сборке с обычным сроком поддержки, обновления для которых выходят в течение 13 месяцев. Релиз OpenSSL 3.5.0 отнесён к выпускам с длительным сроком поддержки (LTS), обновления для которого будут выпускаться в течение 5 лет (до апреля 2030 года). Поддержка прошлых не LTS‑веток OpenSSL 3.2 и 3.3 завершилась в ноябре 2025 года и в начале апреля 2026 года соответственно. Версия 3.0 LTS поддерживалась до второй половины 2026 года. Версия OpenSSL 3.6 будет поддерживаться до 1 ноября 2026 года, а OpenSSL 4.0 — до мая 2027 года.
По информации OpenNET, основные доработки и улучшения в OpenSSL 4.1.0:
добавлена начальная поддержка архитектуры «Эльбрус» (e2k).
добавлена поддержка протокола DTLS 1.3 (RFC 9147), представляющего собой адаптацию TLS 1.3 для UDP и SCTP;
в API SSL Listener добавлена поддержка DTLS;
добавлена поддержка механизма GREASE (RFC 8701, Generate Random Extensions And Sustain Extensibility), который при согласовании соединения добавляет фиктивные значения в разные поля протоколов TLS и DTLS для проверки корректности их обработки на серверах и межсетевых экранах (сервер должен игнорировать неизвестные значения и продолжить согласование соединения на основе известных);
добавлена поддержка функции формирования ключа (KDF) IKEv2 (Internet Key Exchange);
реализована поддержка новых сборочных целей VC‑WIN32-MSVC2013 и VC‑WIN64A‑MSVC2013 для сборки с использованием MSVC 2013. Удалены цели VC‑WIN64I (Windows на системах Itanium) и VC‑CE (Windows CE);
добавлены варианты реализаций ML‑DSA и ML‑KEM, оптимизированные для архитектуры ppc64le, а также вариант ML‑DSA, оптимизированный для x86_64;
добавлен вариант кода дешифровки AES‑CBC, оптимизированный при помощи x86_64-расширений AVX-512 и VAES.
Информационная служба Хабра, без использования ИИ
Я запустил 100 ИИ‑агентов, чтобы они меня взломали. Пять раз у них получилось
Около сотни ИИ-агентов получили простую задачу — взломать аккаунты человека, зная только его имя. Я проверил это на себе: за пять часов агенты пять раз добились успеха, используя уязвимости старых проектов и слабые пароли. В статье рассказываю, как действовали агенты, сколько стоил эксперимент и почему подобные атаки вскоре могут стать массовыми.



 English (US) ·
 Russian (RU) ·