
 1 час назад
3

Специалисты компании F6 обнаружили новую кампанию по распространению Android-трояна ZloyRAT. Его дропперы выдают за бесплатный государственный VPN-сервис, радар для отслеживания БПЛА и приложение для автомобилистов, которое якобы показывает экипажи ДПС, камеры и наличие топлива на АЗС.
Исследователи пишут, что одной из приманок ZloyRAT стало приложение «ДПС радар. Топливо онлайн». Его создатели обещают показывать в реальном времени местоположение экипажей ДПС и камер фиксации нарушений, а также сообщать, где на заправках есть топливо. Рекламу подобных приложений злоумышленники активно продвигают в водительских чатах, каналах и сообществах, в том числе посвященных такси, доставке, каршерингу и грузоперевозкам.
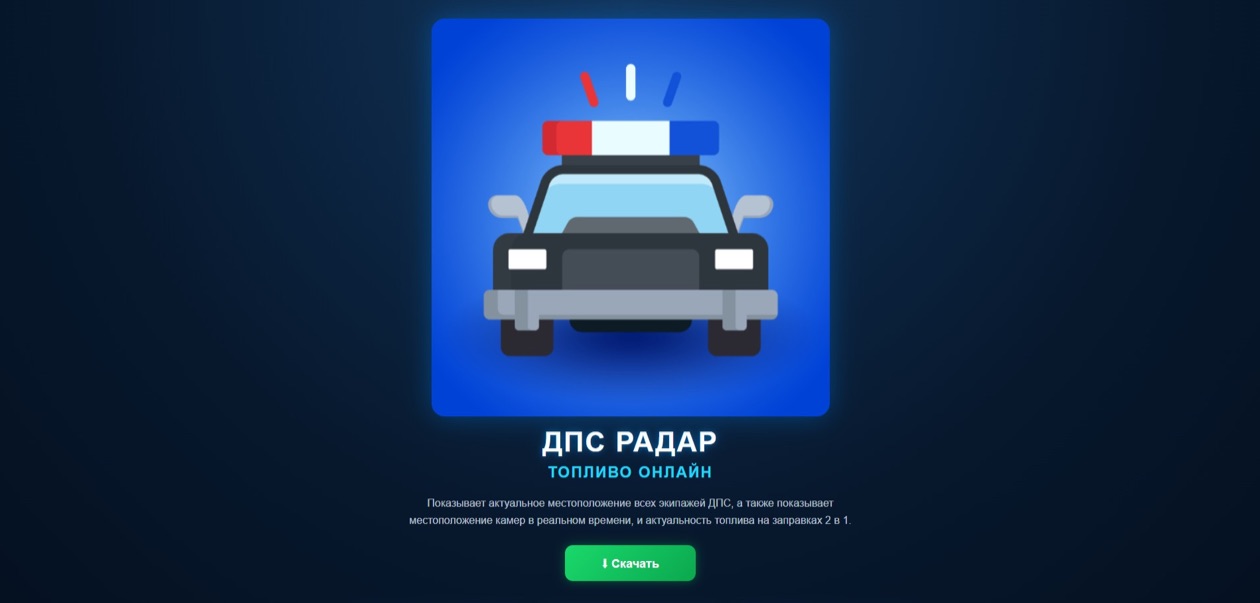
Сайт, через который злоумышленники распространяют приложение «ДПС радар. Топливо онлайн», находится в доменной зоне .online и был создан 4 октября 2026 года. После обращения экспертов CERT F6 доступ к ресурсу заблокировали на территории России.
На этом домене специалисты обнаружили еще страницы, где посетителям предлагалось скачать другие приложения для Android. Первое из них называется GosuVPN и рекламируется как «бесплатный государственный VPN-сервис», который якобы обеспечивает «безопасный доступ к свободному интернету». Второе приложение, «Радар БПЛА», якобы представляет собой онлайн-карту для отслеживания атак БПЛА в реальном времени.
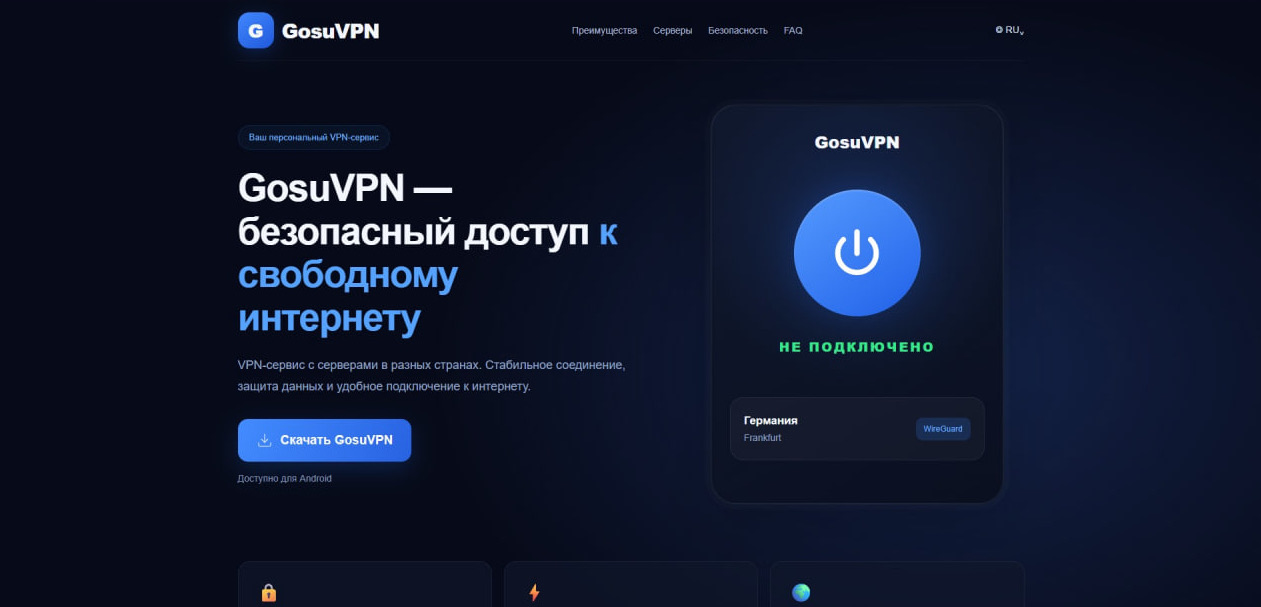
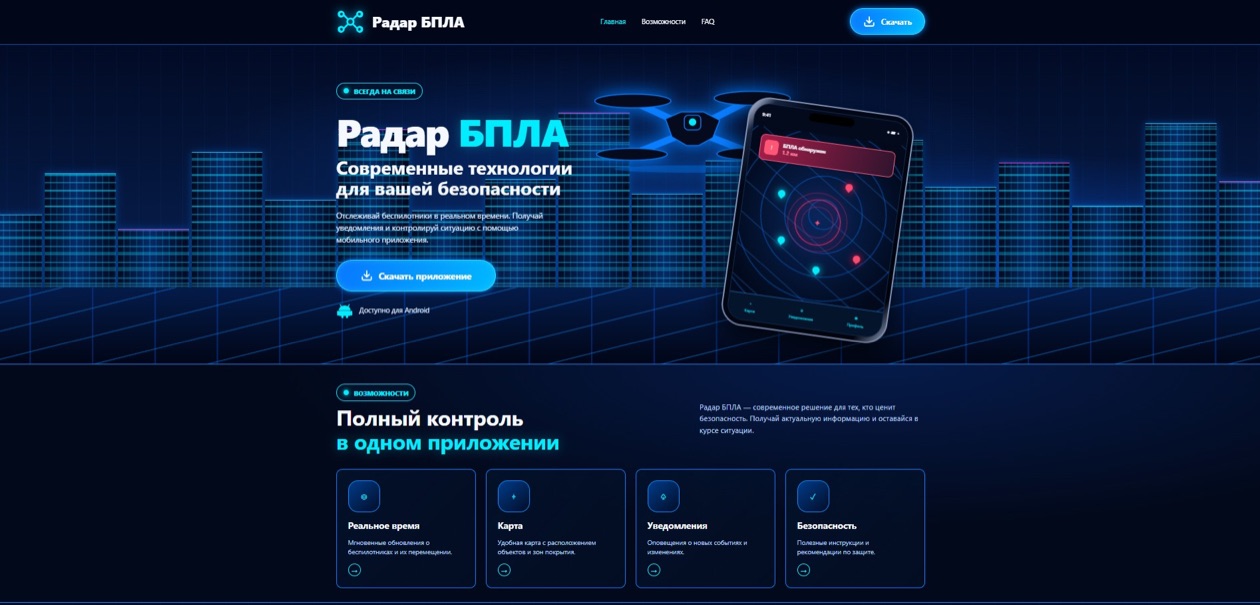
Все три приложения оказались дропперами вредоноса ZloyRAT, который специалисты обнаружили в первой половине 2026 года.
После запуска на устройстве жертвы троян под видом полезной программы запрашивает разрешение на обработку SMS-сообщений и еще несколько разрешений, включая чтение контактов и управление телефонными звонками. В итоге операторы малвари могут читать входящие SMS и push-уведомления, получать список контактов, самостоятельно отправлять SMS и USSD-команды, а также совершать звонки на заданные номера.
При этом малварь стремится не привлекать к себе внимания. После запуска она маскируется под легитимный сайт, который открывается на экране смартфона. Нажатие на уведомление тоже перенаправляет пользователя на этот ресурс, поэтому жертва может попросту не заметить странное поведение приложения. Исследователи отмечают, что одним из косвенных признаков заражения может служить заметное замедление работы устройства.
По информации специалистов, операторов ZloyRAT интересуют данные из конкретных программ, которые установлены на зараженном устройстве. Суммарно в этот список входят более 60 приложений российских банков и финансовых сервисов, а также маркетплейсы, госсервисы и мессенджер Telegram.
В своем отчете эксперты отмечают, что схема с «автомобильными» приманками развивается уже не первый месяц. К примеру, еще осенью 2025 года специалисты находили малварь, замаскированную под радары ДПС, а летом 2026 года злоумышленники начали предлагать вредоносные APK для проверки наличия бензина на заправках.



 English (US) ·
 Russian (RU) ·