
 1 час назад
4
Microsoft без объяснения причин исключила TPM из состава архитектуры Pluton в новых процессорах AMD, Intel и Qualcomm. В требованиях Microsoft к аппаратному обеспечению, актуальных на 2026 год, функции TPM отделены от архитектуры Pluton, при этом последняя продолжает обеспечивать дополнительный уровень безопасности.
Наличие модуля доверенной платформы (Trusted Platform Module, TPM) версии 2.0 стало одним из главных аппаратных требований, введенных Microsoft для Windows 11. Компания неоднократно разъясняла, в чем заключается польза этого компонента безопасности: он защищает ключи шифрования, учётные данные и другую конфиденциальную информацию от атак, а также является ключевым элементом ряда функций безопасности Windows, таких как BitLocker и Windows Hello. В связи с этим Microsoft недавно вновь заблокировала один из простых способов обхода данного требования в версии Windows 11 26H2.
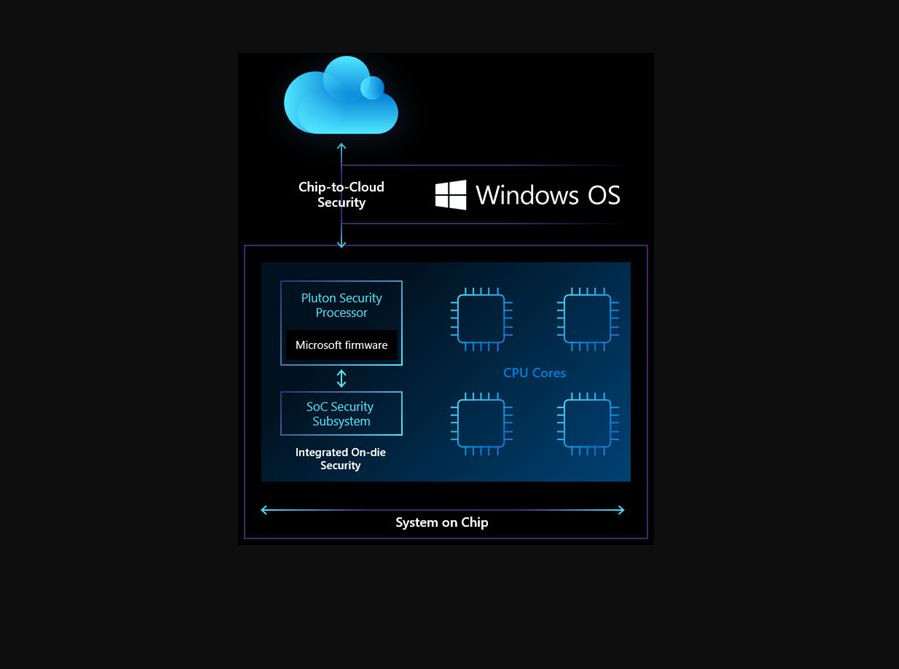
Функционал TPM не обязательно должен быть реализован в виде отдельного чипа на материнской плате — он может быть воплощён на уровне прошивки или интегрирован непосредственно в процессор. Microsoft продвигает собственный сопроцессор безопасности Pluton как дополнительное средство укрепления защиты Windows: он интегрируется в систему на кристалле (SoC), создавая более изолированную среду для защиты конфиденциальных данных. Архитектура Pluton была разработана таким образом, чтобы обеспечить дополнительный уровень аппаратной защиты, превосходящий возможности стандартного TPM, поскольку последний оказался уязвим для атак, связанных с перехватом данных на шине интерфейса.
Таким образом, одним из главных преимуществ Pluton была возможность выполнения функций TPM 2.0. Интеграция этого решения в процессор значительно усложняет злоумышленникам доступ к конфиденциальной информации — даже в тех случаях, когда они получают физический доступ к устройству.
Ранее в этом году Microsoft обновила свою документацию, внеся уточнения относительно того, как технология Pluton будет использоваться в новых аппаратных решениях. Согласно заявлению компании, в процессорах, которые появятся в 2026 году, Pluton больше не будет выполнять роль модуля доверенной платформы (TPM) на платформах AMD, Intel и Qualcomm. Вместо этого функции TPM 2.0 будут реализованы либо через программно‑аппаратный модуль (fTPM) от производителя процессора (например, Intel PTT — Platform Trust Technology), либо через отдельный (дискретный) модуль TPM.
В Microsoft заверяют, что это не означает полного отказа от технологии Pluton — изменения затрагивают только её функционал в качестве TPM. Сам же защитный сопроцессор по‑прежнему будет присутствовать в текущих и будущих устройствах на базе Windows, обеспечивая аппаратно‑изолированную среду безопасности. Кроме того, стоит отметить, что для уже существующих устройств, выпущенных на базе процессоров AMD и Qualcomm до 2026 года, в которых Pluton настроен как TPM, сохранится полноценная поддержка и обслуживание.
В 2020 году Microsoft представила процессор Microsoft Pluton — микросхему безопасности, для всех пользователей компьютеров под управлением Windows. Компания разрабатывала ОС Azure Sphere, кастомную версию Linux для устройств Интернета вещей. Подсистема Pluton включает в себя отдельный специализированный процессор, криптографический движок, аппаратный генератор случайных чисел и изолированное хранилище ключей.



 English (US) ·
 Russian (RU) ·