
 1 час назад
4
Французский облачный и хостинг-провайдер OVHcloud предупредил о компрометации пяти релизов своего фирменного CLI-инструмента. Злоумышленники захватили GitHub-аккаунт одного из контрибьюторов и подменили архивы версий с 0.11.0 по 0.15.0 сборками, предназначенными для кражи секретов.
Атака произошла 19 октября 2026 года. В общей сложности вредоносные файлы находились на GitHub около полутора часов (с 12:47 до 14:21 UTC), но исходный код OVHcloud CLI, теги релизов и CI/CD-пайплайны не пострадали. Сообщается, что злоумышленники локально собрали вредоносную версию из более позднего коммита и добавили ее в уже существующие релизы, опубликованные с апреля по сентябрь текущего года.
Подмена затронула сборки для macOS на Intel и ARM, Linux x86_64 и arm64, а также Windows x86_64. Более того, для версии 0.15.0 злоумышленники заменили и checksums.txt, поэтому опубликованные контрольные суммы соответствовали вредоносным файлам.
В результате в зоне риска оказались пользователи, которые в указанный промежуток времени устанавливали или обновляли OVHcloud CLI через официальный скрипт, скачивали архивы со страницы релизов GitHub либо получали их в CI без проверки контрольной суммы. Также опасность представлял встроенный механизм обновления некоторых версий CLI: он тоже загружал новый архив без проверки контрольной суммы.
Отмечается, что установки через Homebrew не пострадали: менеджер пакетов проверял SHA-256 загружаемых архивов и отклонял подмененные файлы. Также атака не затронула go install, сборку из исходников и Docker-образы. Пользователи, установившие CLI до начала атаки и не обновлявшие его 19 октября, тоже получили оригинальные файлы.
Один из клиентов OVHcloud обнаружил атаку после того, как его CI-задача начала отклонять архив из-за несовпадения контрольной суммы SHA-256. После публикации этого issue на GitHub специалисты OVHcloud начали расследование, вредоносные файлы удалили, и вскоре вышла «чистая» версия 0.16.0 с криптографически подписанным тегом.
Причем новый релиз сделали immutable, то есть теперь его файлы не получится незаметно подменить. Так как ранее эту функцию в GitHub OVHcloud не активировали, это позволило владельцу скомпрометированного аккаунта изменять старые релизы в обход CI/CD.
Основатель OVHcloud Октав Клаба (Octave Klaba) предупредил, что малварь, использованная атакующими, предназначалась для кражи секретов с диска.
Как выяснилось, стилер охотился за широким набором секретов и собирал SSH-ключи, конфигурации AWS, Google Cloud, Azure, Docker, Kubernetes и Terraform, а также данные VS Code, Cursor, Claude и других инструментов. Похищенную информацию малварь складывала во временную директорию, архивировала и отправляла на подконтрольный злоумышленникам сервер. По данным OVHcloud, за время атаки вредоносные архивы успели скачать около 250 раз, однако точное число реально скомпрометированных систем неизвестно.
Следует отметить, что исследователи OpenSourceMalware связали скомпрометированный GitHub-аккаунт с кампанией по распространению червя GlassWorm. Дело в том, что еще в марте 2026 года в личные репозитории пострадавшего пользователя через force push добавили скрытый загрузчик preinstall.js.
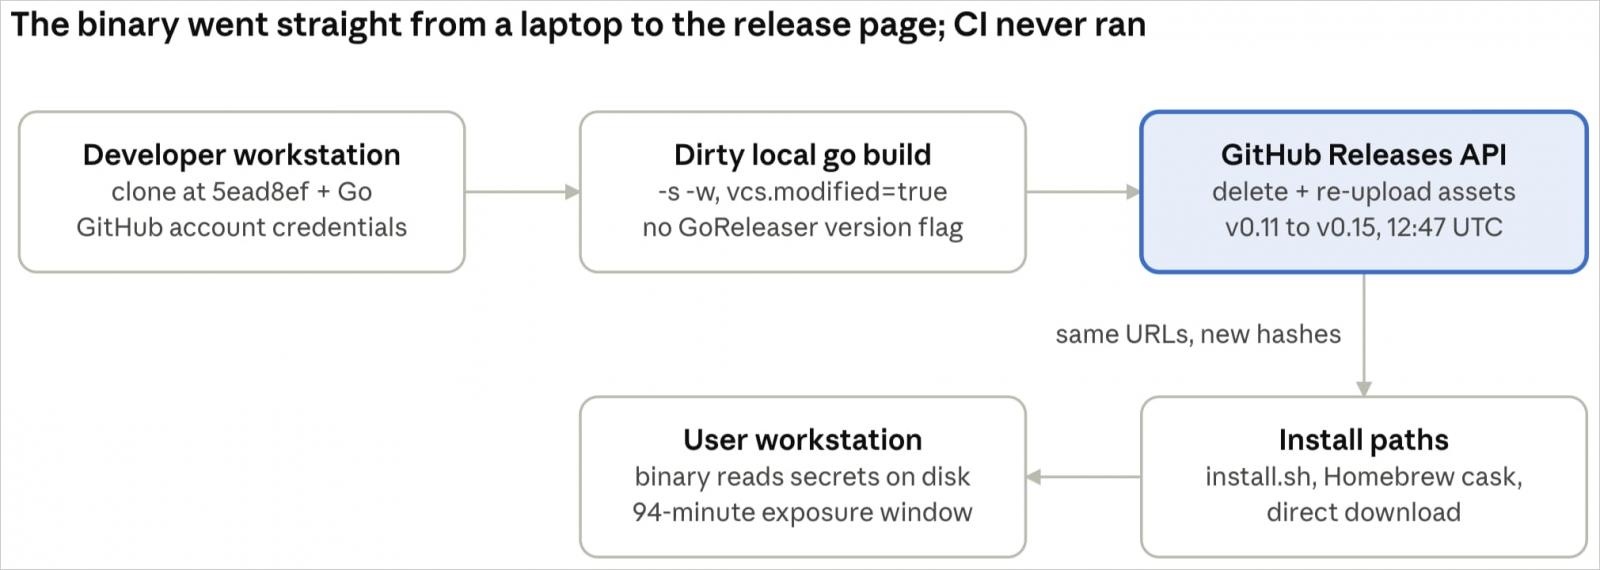
Позже в OVHcloud подтвердили связь компрометации аккаунта контрибьютора с GlassWorm. Расследование показало, что еще в октябре 2025 года разработчик установил на личный MacBook вредоносное расширение color-picker-universal 2.8.91, которое использовало Solana-кошелек, уже известный как индикатор активности GlassWorm. В марте 2026 года через тот же кошелек были скомпрометированы личные репозитории этого пользователя, а для октябрьской атаки на OVHcloud CLI злоумышленники воспользовались ранее похищенными ключами его GitHub-аккаунта.





 English (US) ·
 Russian (RU) ·