
 1 час назад
3
В мессенджере Signal обнаружили критическую ошибку. Она не позволяет корректно завершить звонок, из‑за чего запись аудио и передача видео продолжаются. Уязвимости присвоили индекс CVE-2026-113380, она получила оценку 9,3 по 10-балльной шкале CVSS.
Баг выявили во всех версиях собственной библиотеки вызовов Signal RingRTC вплоть до 2.72.0. RingRTC — это собственная библиотека Signal, созданная на базе WebRTC. Технология WebRTC, представленная в 2011 году, сегодня широко используется для голосовой и видеосвязи через интернет. Хотя WebRTC обеспечивает шифрование медиапотока, в RingRTC — надстройке, реализующей специфические для Signal функции звонков, — при определённых условиях может произойти сбой, препятствующий корректному завершению вызова.
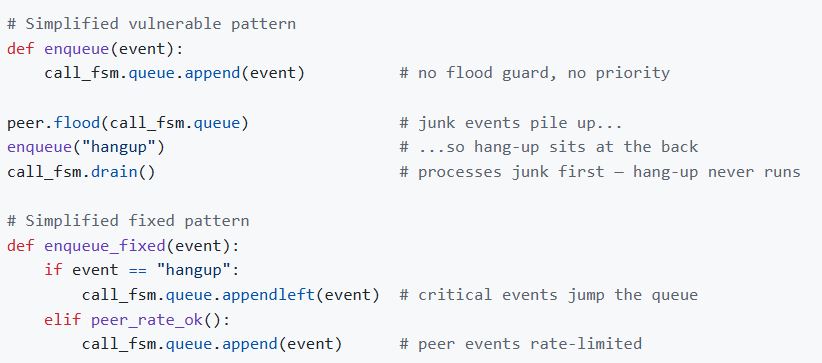
По сути, речь идёт об атаке типа «отказ в обслуживании» (DoS), направленной на очередь событий конечного автомата (FSM) в RingRTC, который отвечает за управление вызовами. Если один из участников разговора перегрузит очередь FSM множеством запросов, система перестанет справляться с обработкой команд, в том числе команды на завершение звонка. Согласно отчету, опубликованному на GitHub, уязвимость классифицируется как CWE-754 — «ненадлежащая проверка необычных или исключительных условий».
В упомянутом отчете на GitHub представлен концептуальный пример (proof‑of‑concept): Python‑скрипт, демонстрирующий, как переполнение очереди событий может заблокировать обработку запроса на завершение вызова.
Если злоумышленник воспользуется этой уязвимостью, другой участник разговора может решить, что звонок завершён, тогда как каналы передачи звука или видео (либо и то, и другое) останутся активными. Согласно классификации CVE, сложность проведения этой атаки оценивается как низкая. И хотя в каталоге известных эксплуатируемых уязвимостей (KEV), который ведет Агентство по кибербезопасности и защите инфраструктуры (CISA), данных об использовании этой уязвимости в реальных условиях нет, пользователям Signal всё же стоит обновить свои приложения — как мобильные, так и десктопные — до последних версий. Это поможет избежать ситуации, когда микрофон остается включённым после завершения вызова, причем без какого‑либо уведомления об этом.
Сравнение версии RingRTC 2.72.0 с предыдущей показывает, что исправление, внедрённое разработчиками Signal, позволяет конечному автомату (FSM), отвечающему за состояние вызова, распознавать запросы на его завершение независимо от очереди событий. Кроме того, был добавлен механизм контроля времени ожидания (тайм‑аут), который предотвращает блокировку процесса завершения вызова в случае зависания системы.
Между тем исследователи безопасности из Венского университета обнаружили уязвимость в мессенджерах WhatsApp** и Signal, позволяющую точно отслеживать местоположение пользователя, зная лишь его номер телефона.
Meta Platforms*, а также принадлежащие ей социальные сети Facebook**, WhatsApp** и Instagram**:
* — признана экстремистской организацией, её деятельность в России запрещена;
** — запрещены в России.




 English (US) ·
 Russian (RU) ·