
 55 минуты назад
3
21 октября 2026 года в связи с критическими уязвимостями в PHP часть сайтов в сети оказались отключены администраторами ради безопасности и для применения фиксов в ручном режиме.
Уязвимости PHP2Shell - CVE-2026-109618 и CVE-2026-109619 потенциально могут привести к несанкционированному RCE, а подробности уже просочились в сеть, опередив запланированное скоординированное раскрытие информации и выпуск официальных исправлений.
По данным CERT-EU, исходя из их оценки CVSS, обе уязвимости могут быть использованы без аутентификации.
PHP предупредила, что исправления критических проблем, обе с оценкой CVSS 9.2, запланированы на вечер среды 21 октября 2026 года. Проблема затрагивает все версии PHP, начиная с PHP 5.
По данным Sansec, массовая эксплуатация, скорее всего, начнётся в течение 15 минут !!! после выхода патчей.
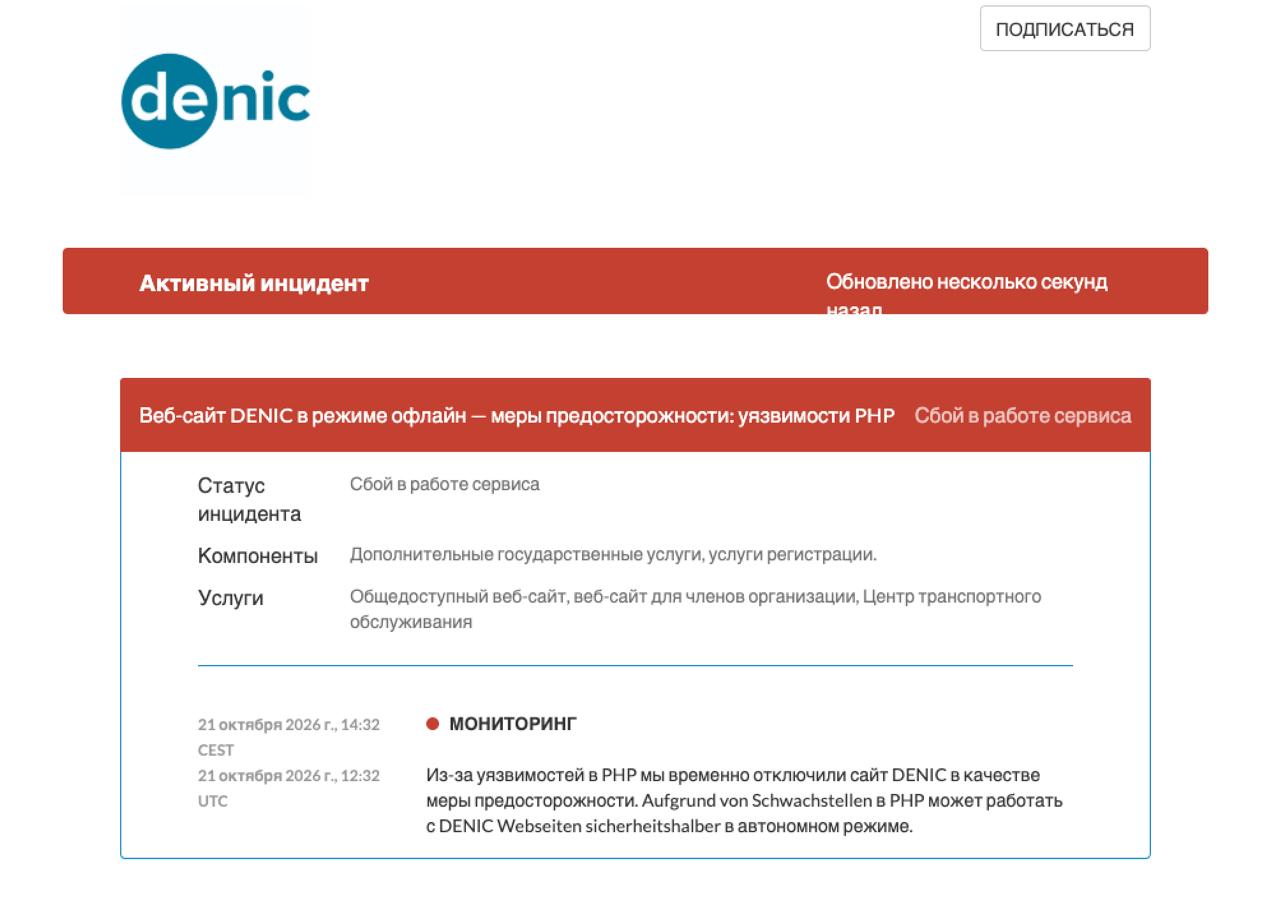
Для внедрения матчей многие сайты в сети отключили доступ, включая Internet Archive, BookMyName (регистрация и управление доменами через Scaleway) и даже реестр доменов .de.
Уязвимости CVE-2026-109618 и CVE-2026-109619 связаны с разными проблемами при работе с памятью. Первая связана с нехваткой памяти: при очистке запроса программа может обратиться к некорректным данным, что способно привести к удалённому выполнению кода. При обработке последующих запросов программа может обратиться к устаревшим данным до полной инициализации состояния, что тоже грозит удалённым выполнением кода.
Команда безопасности PHP выпустила версии 8.2.35, 8.3.36, 8.4.27 и 8.5.12 и призвала пользователей и администраторов установить обновления.





 English (US) ·
 Russian (RU) ·