
 1 час назад
3
В новом отчёте CrowdStrike Counter Adversary Operations подробно описывается исследование четырёх ранее не описанных атак с использованием ИИ-агентов. Исследователи отметили, что злоумышленники становятся всё более опытными в использовании ИИ, а масштабы их деятельности быстро растут. Хакеры теперь применяют ИИ не только для создания инструментов, но и непосредственно для проведения массированных кибератак, в которых агенты ИИ самостоятельно принимают решения.
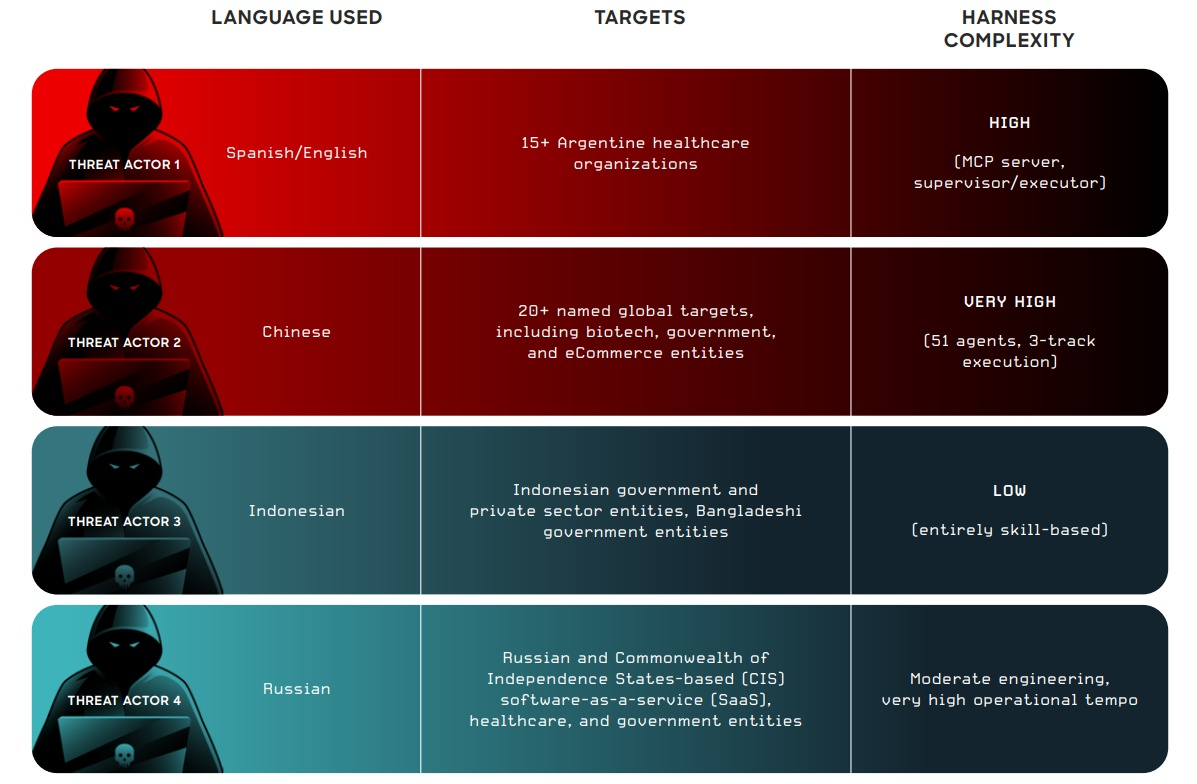
Команда Counter Adversary Operations, объединяющая CrowdStrike Intelligence и CrowdStrike OverWatch, предоставила краткий обзор выявленных угроз.
В Аргентине злоумышленник, говорящий на испанском и английском языках, скомпрометировал как минимум 15 медицинских учреждений и похитил учётные данные и медицинские записи как минимум одной жертвы. Он использовал специально разработанную автономную двухагентную архитектуру для пентестинга (тестирования на проникновение). Агент Claude Code «Супервизор» выбирал задачу из запланированных этапов атаки, а агент «Исполнитель» её выполнял. Хакер использовал проект с открытым исходным кодом PentestGPT.
Преступник, говорящий на китайском языке, взломал государственные структуры двух стран и атаковал частные компании в Бразилии и США, включая компании в биотехнологической, медицинской, пищевой, розничной, технологической и туристической отраслях. Он получал доступ к моделям Claude через китайский прокси-сервис и создал две системы пентестинга, которые предоставляют Claude Code различные уровни автономности. Агент может действовать «в одиночку», либо делегировать задачи нескольким специализированным агентам.
Хакер из Индонезии использовал навыки, взятые из общедоступных репозиториев GitHub. Из-за примитивности подхода злоумышленнику периодически приходилось вмешиваться, чтобы преодолеть защитные механизмы модели или призвать Claude Code продолжать попытки преодоления определённого барьера. Несмотря на ограниченное понимание основ безопасности, злоумышленнику всё же удалось скомпрометировать несколько доменов правительства Индонезии и некоторых частных компаний.
Группа русскоязычных лиц похитила данные корпоративных клиентов у американского поставщика решений для управления взаимоотношениями с клиентами и скомпрометировала несколько частных компаний, предоставляющих SaaS-услуги и услуги ЦОД в России, Кыргызстане и США. Также был взломан домен правительства неназванной страны. Злоумышленники разработали и запустили семиэтапный рабочий процесс, который предоставляет ИИ-агентам практически полную автономию в выборе методов взлома.
Агентный ИИ превращает базовые наступательные кибер-операции в товар. Количество и сложность таких вторжений почти наверняка возрастут из-за совершенствования моделей ИИ и распространения инструментов с открытым исходным кодом. В ближайшие 12 месяцев злоумышленники с низким уровнем квалификации могут начать использовать подобные ИИ-системы для проведения кампаний, масштаб и эффективность которых ранее были доступны лишь организованным преступным группировкам или субъектам, связанным с государственными структурами.
Если вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.





 English (US) ·
 Russian (RU) ·