
 1 час назад
3
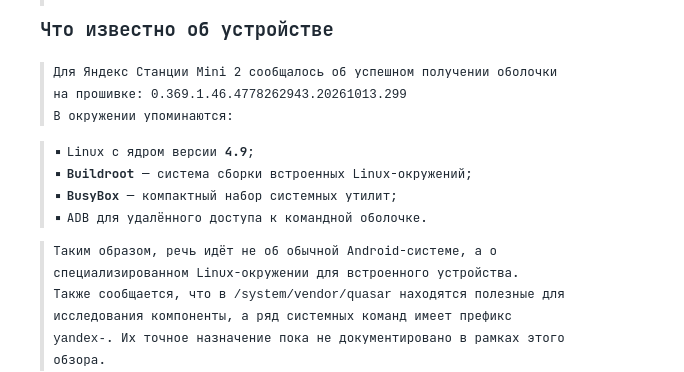
По информации ресурса «Код.ру», исследователи смогли получить root‑доступ (права суперпользователя) при тестах на подключение к своим «Яндекс Станциям» (заявлено про работу с «Мини 2») через ADB (проект eQuasar - не путать с quasar) и ошибку в системе доверенных сертификатов. В «Яндексе» подтвердили, что знают об уязвимости и устраняют проблему безопасности.
«Наша техническая команда уже разобрала сценарии уязвимости и подготовила обновление безопасности для наших устройств. Часть пользователей уже получила его, остальные получат сегодня. Пользователям ничего делать не нужно — оно установится на „Станции“ автоматически», — сообщили в пресс‑службе «Яндекса».
В «Яндекса» уточнили, что способ позволял получить root‑доступ только к собственной Станции. До обновления получить доступ к чужому устройству было почти невозможно, после обновления это невозможно совсем.
По словам представителей «Яндекса», владельцы и раньше могли экспериментировать с личными устройствами: разобрать колонку и установить на неё собственную прошивку.
Отдельно в «Яндексе» отметили, что сценарий со сбросом колонки до заводских настроек связан с экспериментами над программным обеспечением собственной «Станции» и выходит за рамки её повседневного использования. Над этим сценарием компания тоже работает.





 English (US) ·
 Russian (RU) ·