
 2 часов назад
4
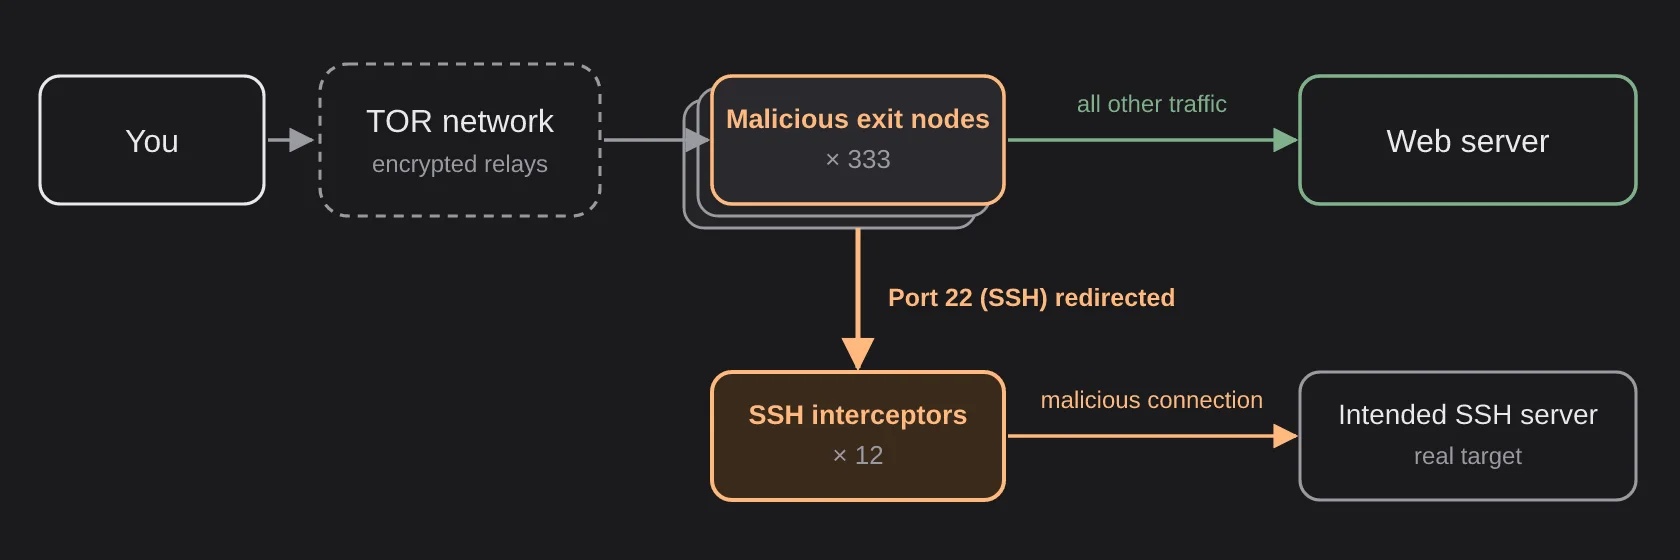
ИБ-исследователь под ником Kaba обнаружил масштабную атаку на инфраструктуру Tor: злоумышленники скомпрометировали сотни серверов, на которых работали выходные узлы сети, и использовали их для перехвата SSH-соединений. Атакующие перенаправляли трафик на подконтрольные им серверы, где могли похищать пароли, отслеживать сессии и пытаться заразить целевые системы малварью Ebury.
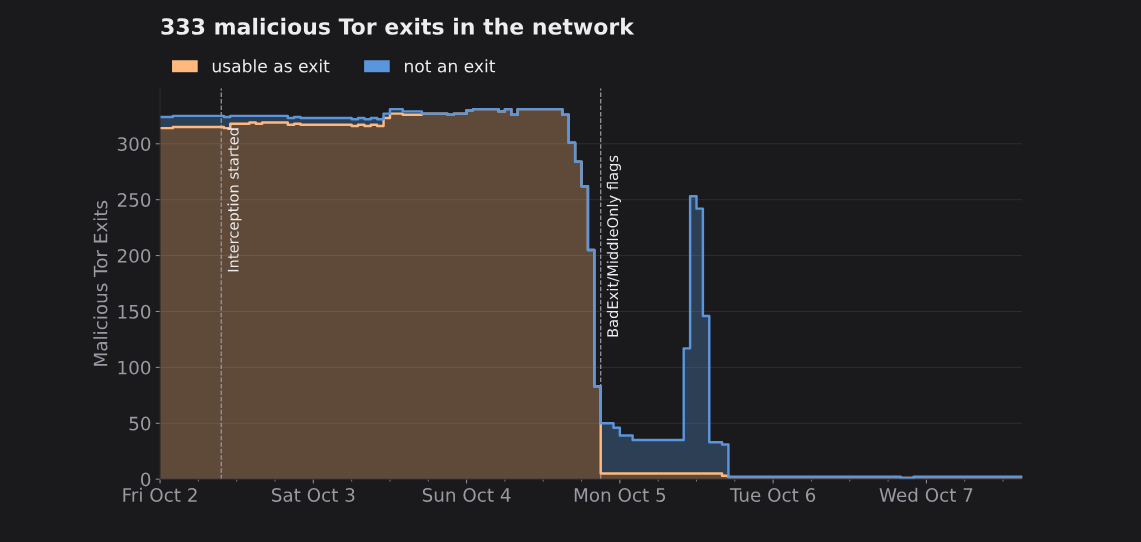
Kaba обнаружил атаку 2 октября 2026 года, когда при подключении к своему серверу через Tor получил предупреждение OpenSSH о смене host key. После этого исследователь просканировал около 3000 выходных узлов Tor и в общей сложности обнаружил 333 узла, которые перенаправляли SSH-трафик на одни и те же 12 серверов-перехватчиков.
По словам исследователя, злоумышленники меняли конфигурацию torrc на взломанных машинах и разрешали соединения через порт 22. Одновременно на многих узлах закрывались порты IMAPS и POP3S, а вместо них открывались порты POP3 и IMAP, допускающие передачу данных без шифрования. Специалист пишет, что, судя по всему, помимо SSH-паролей атакующих интересовал и открытый почтовый трафик.
Схема перехвата SSH была рассчитана на парольную аутентификацию. Так, сервер атакующих подменял собой настоящий SSH-сервер и предоставлял собственный host key. Если пользователь игнорировал предупреждение о смене ключа или подтверждал новый ключ при первом подключении, а затем вводил пароль, тот попадал в руки злоумышленников.
После этого происходило подключение к настоящему серверу, поэтому сессия продолжала работать как обычно, а атакующие получали возможность наблюдать за всеми вводимыми командами. Также после запуска ханипота Kaba обнаружил, что дополнительно злоумышленники пытались проверить наличие sudo и установить Ebury — бэкдор и инфостилер, скрывающийся внутри OpenSSH.
Исследователь подчеркивает, что ретранслировать таким способом вход по SSH-ключу было нельзя: подпись клиента привязана к конкретной SSH-сессии и не подойдет для подключения к настоящему серверу.
Дополнительный анализ публичных данных Tor показал, что с 1 по 4 октября 2026 года подозрительную exit policy получили 377 узлов, связанных с 59 операторами. На пике, пришедшемся на 4 октября, эти узлы обеспечивали около 7,46% всей выходной пропускной способности Tor. Однако автор этого анализа отмечает, что совпадение конфигураций само по себе еще не доказывает факт компрометации.
В предупреждении от 5 октября команда Tor Network Health сообщила, что получила от нескольких операторов сообщения о взломе их серверов. По их словам, злоумышленники получали доступ к Linux-хостам, меняли конфигурацию Tor и, в некоторых случаях, превращали обычные узлы в выходные, чтобы перехватывать SSH-соединения.
При этом пока неясно, каким образом было взломано большинство серверов. Один из пострадавших операторов позже описал компрометацию своего семейства узлов Quetzalcoatl. В его случае атакующие еще 28 августа вошли по паролю на управляющий сервер в Contabo, за пять минут получили root-права и установили бэкдор Ebury 1.8.3. Затем через скомпрометированный сервер злоумышленники добрались до VPS Switzerland2 во FranTech, где работали два выходных узла Tor, и развернули Ebury уже там.
После этого, 2 октября, конфигурацию этих двух узлов изменили: атакующие переписали конфигурацию в torrc, после чего узлы начали использовать новую exit policy. Оператор признает, что причиной первоначального взлома стала слабая защита: один пароль использовался для входа по SSH, sudo и шифрования бэкапа, причем он хранился в открытом виде на обоих серверах. Однако неизвестно, применялся ли тот же способ для компрометации остальных пострадавших.
Отмечается, что многие пострадавшие узлы размещались у хостера FranTech/BuyVM, поэтому не исключено, что речь идет о компрометации инфраструктуры провайдера, хотя подтверждений этой версии пока нет.
Еще 4 октября специалисты Tor Project начали помечать проблемные узлы флагами BadExit и MiddleOnly, чтобы клиенты больше не использовали их для выхода из сети. К 5 октября все узлы с вредоносной конфигурацией исчезли из актуального Tor Consensus — подписанного списка доступных узлов, которым клиенты пользуются при построении маршрутов.
Теперь всем пользователям, которые с 1 по 5 октября подключались по SSH через Tor, приняли незнакомый или изменившийся host key и вводили пароль, рекомендуют считать его скомпрометированным, сменить учетные данные и проверить свои серверы на предмет присутствия малвари Ebury.





 English (US) ·
 Russian (RU) ·