
 2 часов назад
4

Исследователи из нидерландской компании Eye Security воспользовались уязвимым механизмом обновления в заброшенном форке Popcorn Time — Time4Popcorn — и удаленно отключили его более чем на 2 млн компьютеров. Специалисты объясняют, что в противном случае этот механизм могли бы использовать злоумышленники, превратив миллионы систем в ботнет.
Напомним, что оригинальный Popcorn Time вполне заслуженно называли «нетфликсом для пиратов», так как он представлял собой популярный клиент для просмотра пиратских фильмов и сериалов через BitTorrent и действительно обладал интерфейсом в духе Netflix. Хотя оригинальный проект закрылся еще в 2014 году, вскоре после этого появилось множество форков, использовавших то же название. Одним из них был Time4Popcorn, который давно заброшен разработчиками, однако недавно исследователи обнаружили, что его апдейтер продолжал работать на миллионах систем.
Специалисты Eye Security пишут, что заметили проблему во время плановой проверки клиентской сети на признаки компрометации. На одном из ноутбуков они обнаружили Updater.exe, который постоянно пытался обратиться к незарегистрированному домену popcorntimeupd.xyz. Исследователи зарегистрировали этот адрес и практически сразу начали получать порядка 50 запросов в секунду.
Как оказалось, апдейтер Time4Popcorn запускался вместе с Windows и macOS, проверял наличие обновлений через HTTP и устанавливал любые полученные таким образом файлы без проверки цифровой подписи. Причем обновления выполнялись с максимальными привилегиями — SYSTEM в Windows и root в macOS. То есть любой желающий мог зарегистрировать заброшенный домен и получить возможность выполнять произвольный код на любых обращавшихся к нему машинах с установленным Time4Popcorn.
Этой уязвимости присвоили идентификатор CVE-2026-30612 (9,8 балла по шкале CVSS). Сообщается, что проблема затрагивает все версии Time4Popcorn вплоть до 6.2.1.18 для Windows, до 6.2.1.17 для macOS и до 3.5.0.173 для Android.
После покупки домена исследователи наблюдали за ситуацией около полугода, собрав за это время более 3,8 млн разных hardware ID, хотя этот показатель оказался не совсем точным. В итоге специалисты пришли к выводу, что число затронутых систем равняется примерно 2,5–3 млн компьютеров под управлением Windows и около 250 000–350 000 систем под управлением macOS. Среди них встречались как домашние устройства, так и машины в корпоративных, государственных и даже военных сетях.
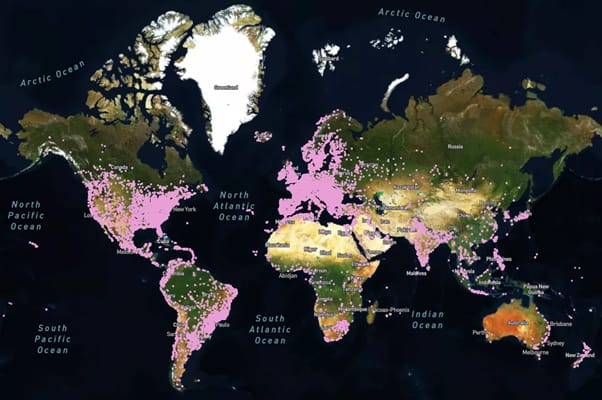
Чтобы окончательно обезвредить обнаруженную уязвимость, специалисты зарегистрировали еще 14 доменов, связанных с Time4Popcorn, и провели операцию, названную IXIM (Operation IXIM). С ноября 2025 по март 2026 года они распространяли через штатный механизм обновлений заброшенного форка собственный патч, который останавливал и отключал работу проблемного апдейтера.
Отдельно отмечается, что пейлоад специалистов не собирал телеметрию о системах пользователей и не удалял файлы. Кроме того, перед проведением операции в компании отдельно проконсультировались с юристами.
Во время проведения операции возникла и неожиданная проблема: загруженный на VirusTotal патч экспертов начали обнаруживать антивирусные движки, поскольку он отключал системный сервис. В результате инженерам Eye Security пришлось переписывать код таким образом, чтобы защитные продукты не блокировали обновление и не оставляли уязвимый апдейтер работающим.
В общей сложности за полгода исследователи распространили более 2 млн таких обновлений. По состоянию на 1 марта 2026 года количество обращений к захваченным доменам сократилось на 98%, после чего все 15 доменов передали специалистам некоммерческой организации Shadowserver Foundation.
Однако в отчете компании подчеркивается, что проблема до сих пор не исчезла полностью. Хотя в настоящее время Shadowserver Foundation синкхолит 17 из 20 известных доменов заброшенного проекта, еще три домена остаются вне контроля экспертов. Дело в том, что один из них, updpopcorntime[.]xyz, использует DNS-серверы другого провайдера, а еще два — popcorntime-upd[.]xyz и time4popcorn[.]info — используют DNS-серверы TransIP, но не имеют назначенных IP-адресов, поэтому подключиться к ним невозможно.
Также отмечается, что даже после отключения апдейтера Time4Popcorn не становится безопасным, а в Android-версии форка отключить уязвимый механизм обновлений удаленно вообще не получилось, так как это требует действий со стороны пользователя. Кроме того, Time4Popcorn в целом использует браузерный движок Chrome образца 2014 года с отключенной песочницей, загружает данные по незашифрованным каналам и обращается к другим заброшенным доменам.
Исследователи пишут, что в Windows потенциально опасный апдейтер можно отключить вручную командами:
sc.exe stop "Update service"
sc.exe config "Update service" start= disabled
В macOS для этого используется команда:
launchctl unload -w /Library/LaunchDaemons/PT.updd.plist
В Android отдельно отключить встроенный апдейтер нельзя. Впрочем, в Eye Security рекомендуют пользователям полностью удалить Time4Popcorn в любых системах.
Хотя специалисты не обнаружили признаков того, что уязвимый механизм обновлений Time4Popcorn уже использовали злоумышленники, они заключают, что потенциально он позволял незаметно развертывать в системах жертв малварь, например, превращая миллионы давно забытых установок в полноценный ботнет.



 English (US) ·
 Russian (RU) ·